


 ডেইলি সান এর খবর পেতে গুগল নিউজ চ্যানেল ফলো করুন
নতুন করে ছড়াচ্ছে পুরোনো ম্যালওয়্যার, প্রতিকারে যা করবেন
দেশের বিভিন্ন নেটওয়ার্কে ২৭ হাজারের বেশি ম্যালওয়্যার-সংক্রান্ত ইভেন্ট শনাক্ত হয়েছে।
ডেইলি সান রিপোর্ট
প্রকাশ: ০৬ এপ্রিল ২০২৬, ১০:৫৯ পিএম
ছবি: সংগৃহীত
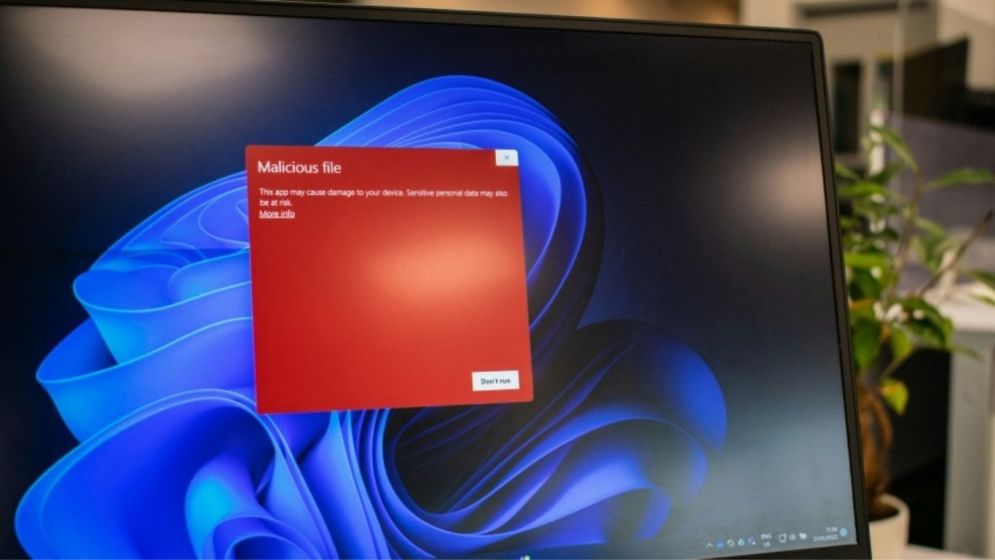
দেশে নতুন করে আতঙ্ক ছড়াচ্ছে পুরোনো ও শক্তিশালী ম্যালওয়্যার ‘নিমাইম’। বাংলাদেশ ই-গভর্নমেন্ট কম্পিউটার ইনসিডেন্ট রেসপন্স টিম (বিজিডি ই-গভ সিআইআরটি) এক সতর্কবার্তায় জানিয়েছে, দেশের বিভিন্ন নেটওয়ার্কে ২৭ হাজারের বেশি ম্যালওয়্যার-সংক্রান্ত ইভেন্ট শনাক্ত হয়েছে। এই সংক্রমণ মূলত ‘আভালাঞ্চ-নিমাইম’ লোডারের মাধ্যমে ছড়াচ্ছে, যা সাইবার নিরাপত্তার জন্য বড় হুমকি হয়ে দাঁড়িয়েছে।
নিমাইম ম্যালওয়্যারটি ‘গোজি আইএসএফবি’ লোডার নামেও পরিচিত। এটি একটি মাল্টি-স্টেজ ম্যালওয়্যার ফ্রেমওয়ার্ক। অর্থাৎ, এটি কোনো ডিভাইসে প্রবেশের পর ধাপে ধাপে কাজ করে এবং পরে আরও ভয়ংকর ব্যাংকিং ট্রোজান বা র্যানসমওয়্যার ডাউনলোড করতে সক্ষম। ২০১৬ সালে আন্তর্জাতিক পুলিশি অভিযানে ‘আভালাঞ্চ বটনেট’ ধ্বংস করা হলেও এর অবশিষ্টাংশ বা নতুন সংস্করণগুলো আবারও সক্রিয় হয়ে উঠেছে।
সিআইআরটি জানিয়েছে, এই ম্যালওয়্যারটি মূলত সংবেদনশীল তথ্য চুরির জন্য তৈরি। এর প্রধান লক্ষ্যগুলোর মধ্যে রয়েছে- ব্যাংকিং ক্রেডেনশিয়াল, ক্রেডিট বা ডেবিট কার্ডের তথ্য সংগ্রহ। ইউজারের ব্যক্তিগত তথ্য ব্যবহার করে অ্যাকাউন্ট হ্যাক বা জালিয়াতি। আক্রান্ত ডিভাইসটি হ্যাকারদের কমান্ড সার্ভারের সঙ্গে যুক্ত হয়ে পড়ে, যা দূর থেকে নিয়ন্ত্রণ করা সম্ভব।
সংস্থাটির মতে, দেশের অন্তত ২০টি নেটওয়ার্ক সেবাদাতা প্রতিষ্ঠানের মধ্যে ক্ষতিকর কার্যকলাপের লক্ষণ পাওয়া গেছে। সাধারণত সরকারি প্রতিষ্ঠান, ব্যাংকিং খাত, স্বাস্থ্যসেবা এবং খুচরা ব্যবসা এই ম্যালওয়্যারের মূল লক্ষ্য। তবে সাধারণ ব্যবহারকারীরাও ম্যালওয়্যারযুক্ত ইমেইল সংযুক্তি, ক্ষতিকর বিজ্ঞাপন বা হ্যাক হওয়া ওয়েবসাইটের মাধ্যমে আক্রান্ত হতে পারেন।
সাইবার ঝুঁকি এড়াতে সিআইআরটি বেশ কিছু জরুরি পরামর্শ দিয়েছে। অস্বাভাবিক আউটবাউন্ড কানেকশন এবং সন্দেহজনক ডোমেইন কার্যক্রমের ওপর কড়া নজরদারি রাখা। সিআইআরটি নির্দেশিত ক্ষতিকর ডোমেইন এবং আইপি ঠিকানাগুলো ব্লক করা। উন্নত ডিটেকশন টুল ব্যবহার এবং নিয়মিত ফরেনসিক বিশ্লেষণ করা।
সন্দেহজনক কোনো ইমেইল লিংক বা অ্যাটাচমেন্ট ওপেন করবেন না। সব সময় সিস্টেম ও অ্যান্টি-ভাইরাস সফটওয়্যার আপডেট রাখুন। আক্রান্ত মনে হলে দ্রুত ডিভাইসটি নেটওয়ার্ক থেকে বিচ্ছিন্ন করুন এবং পাসওয়ার্ড রিসেট করুন।
বিজিডি ই-গভ সিআইআরটি দেশের সব সংস্থাকে সতর্ক থাকার এবং কোনো সন্দেহজনক ঘটনা ঘটলে দ্রুত তাদের আনুষ্ঠানিক মাধ্যমে রিপোর্ট করার অনুরোধ জানিয়েছে।